ブログ
 62,695件のA/BテストでOpenJevをファインチューニングする
UpworthyのA/Bテストでヘッドライン(見出し)ランカーを訓練し、評価方法を修正して、Geminiとの比較やRedditへの転移性を検証してみた。
#ml#decision-models#calibration#open-weights#benchmarks[2 blips]
ある朝、投資家たちが一堂に会し、エネルギー分野のどこに資金を投じるべきかを議論していた。話題は発電と規制に及んだ。蓄電の話が出たのは2回ほどで、送電系統運用者は昨年から蓄電設備の接続を一時停止している。
#energy#grid#datacenters#finland#ai#essay Plan Aについて話そう
AI Futures Projectは、米中が超知能の開発を2040年まで一時停止することを望んでいる。優れた計画だ。彼らがそれを発表してから60日後、1万のエージェントがNavier-Stokes方程式を解いてしまった。
#ai#governance#compute#alignment#policy#essay[1 blip] EUのChatControl法案について話そう
なぜChat Controlが気になるのか、他のどんな監視形態がそれと関係しているのか、そしてみんなに作ってほしいプライバシーツールについて。
#privacy#surveillance#eu#encryption#p2p#essay[2 blips]- 何が本当かなんて、どうやって見分ける?
合成メディア、主張を検証する労力、そしてコンテンツの大量生産がなぜそれを検証しようとする人々を圧倒してしまうのかについての雑感。
#ai#epistemics#misinformation#essay[9 blips] 
配線の緩みや壊れた部品から、いつか作りたいプライバシー関連プロジェクトまで、ハードウェア学習ログを始めます。
#hardware-journeys#hardware
AIパイプラインで古い情報が何度も主張される問題に直面し、証拠を記録し、改訂履歴を追跡し、矛盾する観測結果を処理できるエージェントメモリの開発に取り組むことになりました。
#ai-memory#epistemics#engrammic#agents#founder-log
パート2、そして一番キツかった話。2025年の夏はすべてを奪っていった。死にかけたし、戦争に行きそうにすらなった。これは、俺がどん底まで落ちてどうやって這い上がってきたか、そして俺を見捨てずにいてくれた人たちの話。
#blog-update#founder-log
2年間の沈黙の真相。2025年がどうだったかのパート1:5人から250人以上へとコミュニティを立ち上げたこと、起業について学んだこと、そして「絶対にこうはなりたくない姿」を教えてくれたあるスタートアップの話。
#blog-update#founder-log
公開されているSMBサービスをスキャンし、MS17-010 EternalBlueエクスプロイトを使ってTryHackMeのBlueルームで足がかりを得る。
#writeup#ctf#tryhackme
ハッキングやモノづくりの何が楽しかったのかを見失い、純粋な興味からではなく「取り残されるかもしれない」という不安から選んだキャリアパスに疑問を抱く、とりとめのない振り返り。
#blog-update[2 blips]
Ricingの沼にハマった話の続き。初めて組んだタイリングウィンドウマネージャーのriceについて、i3、Polybar、Rofi、compton、kitty、zshのセットアップを紹介します。
#linux-journeys#linux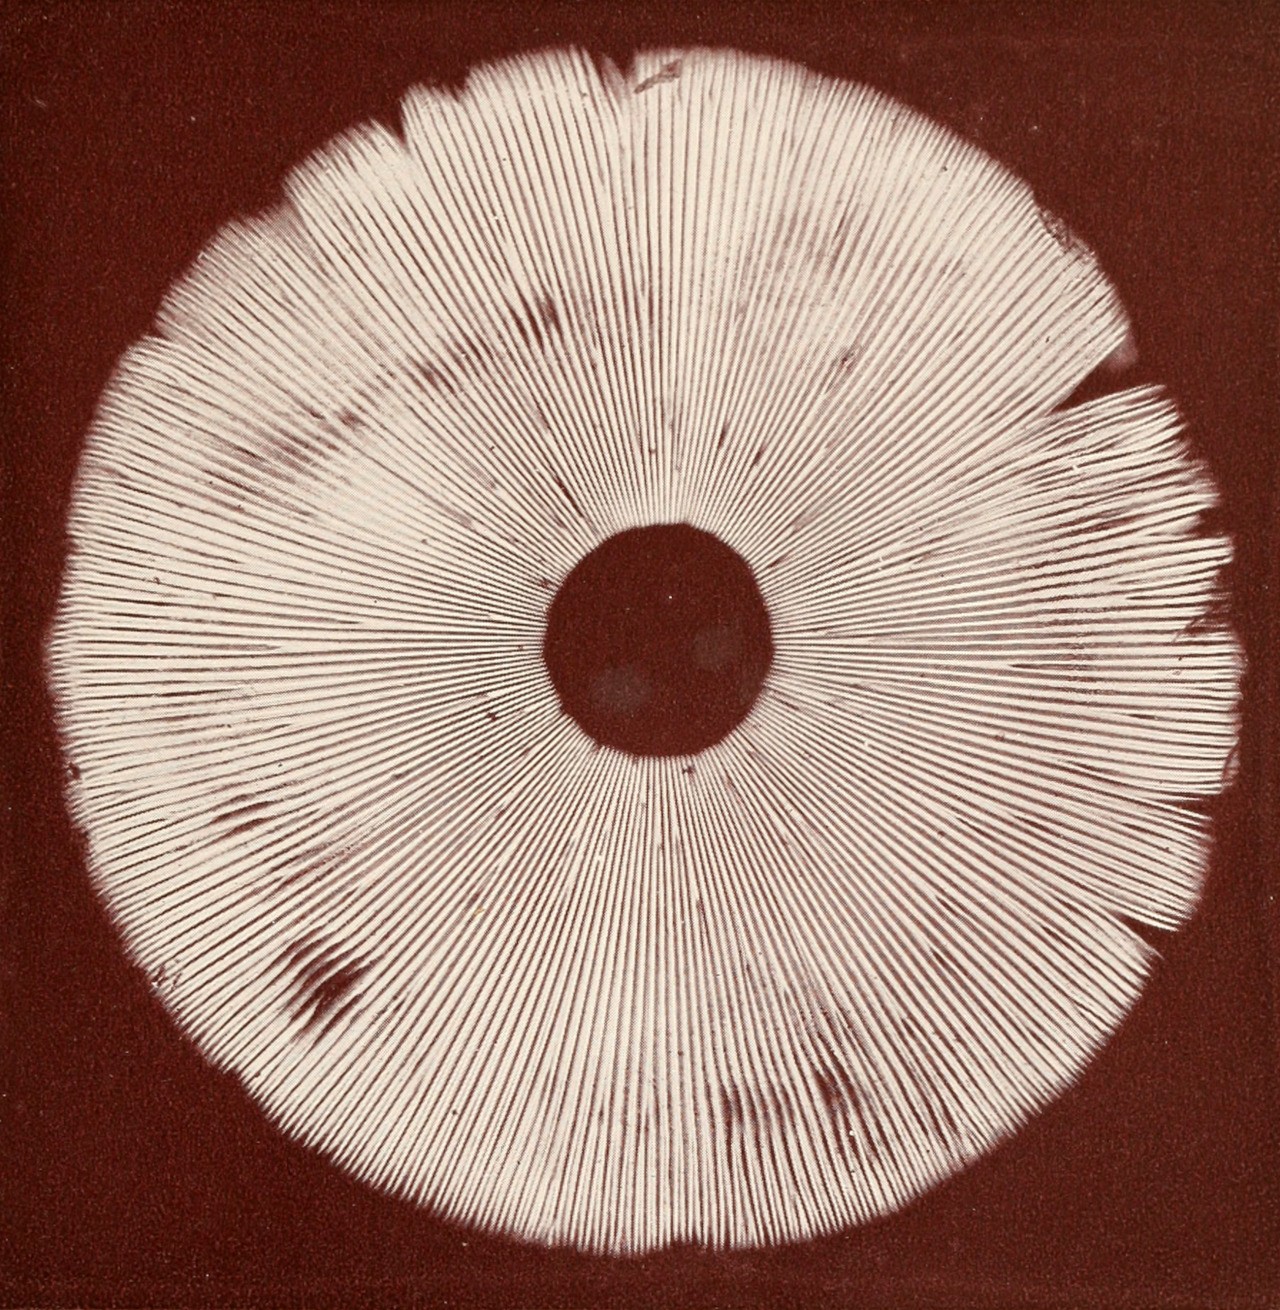
公開されているサービスを悪用して足がかりを得て、CVE-2021-4034 pkexecのバグを使ってTryHackMeのRedルームでroot権限を奪取する。
#writeup#ctf#tryhackme[1 blip]
rustscanでFTPやWebサービスを列挙し、TryHackMeのChocolate Factoryルームで初期アクセスと権限昇格を進めていきます。
#writeup#ctf#tryhackme
TryHackMeのDaily Bugleルームで、Metasploitを使ってJoomlaのフィンガープリント採取とエクスプロイトを行い、足がかりを得て権限昇格する手順。
#writeup#ctf#tryhackme
TryHackMeのToolsRusルームで、脆弱なTomcat managerに悪意のあるWARファイルをアップロードしてリバースシェルを取得し、SSHキーで永続化する。
#writeup#ctf#tryhackme[1 blip]
転スラに影響されてLinuxのricing(外観カスタマイズ)の沼にハマり、最終的にplymouthを導入・テーマ設定してカスタムブートスプラッシュを作ることになった話。
#linux-journeys#linux[1 blip]
TryHackMeのGame Zoneルームにある脆弱なWebフォーラムをスキャン・攻略して、シェルを取得し権限昇格を行う。
#writeup#ctf#tryhackme
TryHackMeのAlfredルームで、Burp Intruderを使ってJenkinsログインをブルートフォースし、PowerShellリバースシェルからトークン偽装による権限昇格へと繋げていく手順の解説。
#writeup#ctf#tryhackme